Mostrando postagens com marcador Guerra cyber. Mostrar todas as postagens

24 de junho de 2019

A guerra cyber em andamento

A guerra cibernética dos EUA contra o Irã pode levar a ajuda russa e chinesa a Teerã contra a América


O presidente Donald Trump é amplamente denunciado pela mídia norte-americana por ter iniciado uma guerra cibernética contra o Irã. Assim como, na ausência de provas, Teerã nunca assumiu suas recentes provocações de sabotagem na região - embora sua mão seja óbvia, Washington também pretende se negociar formalmente por qualquer ataque cibernético contra a República Islâmica.

Presidente Trump não disse isso em voz alta, mas a sua vez de guerra cibernética clandestina em retaliação a ataques iranianos, em lugar de ataques militares diretos, leva a campanha contra Teerã fora das mãos do Comando Central dos Estados Unidos e para o Comando Cibernético e a CIA, em consonância com sua determinação de evitar uma guerra em grande escala. Sob consideração estão as operações não apenas para desativar várias bases de mísseis e centros de comando, mas também uma série de veículos iranianos de agressão. Eles incluem os barcos de patrulha da Guarda Revolucionária (IRGC) usados ​​para danificar os navios petroleiros do Golfo este mês, bem como os representantes iranianos em toda a região, como as milícias xiita e do Hezbollah. A CIA vai implantar forças secretas dentro do Irã para atacar a infra-estrutura essencial e provocar agitação.

A primeira operação da primeira guerra cibernética na história militar foi de fato lançada por Washington na quinta-feira, 20 de junho, horas depois de um míssil terra-ar iraniano abater um avião da Marinha dos EUA sobre as águas do Golfo. Ele visava os computadores dos centros de comando de mísseis do IRGC, bem como os computadores e redes de um grupo de inteligência iraniano que as agências de espionagem dos EUA responsabilizam pela administração dos ataques aos petroleiros.

O presidente Trump acredita que suas sanções constantemente endurecidas apoiadas por essa campanha cibernética clandestina e inadmissível são a resposta correta e apropriada para a agressão do Irã e defende sua promessa de não enredar os EUA em outra guerra no Oriente Médio. Esta estratégia, no entanto, implica algumas omissões e desvantagens, dizem as fontes militares do DEBKAfile:

O Comando Cibernético dos EUA certamente mantém uma série de planos para atacar alvos específicos no Irã, mas não é provável que haja um conflito cibernético entre os EUA e o Irã.
Até mesmo o Comando Cibernético dos EUA está no escuro sobre a extensão das capacidades cibernéticas do Irã e sua capacidade de contra-atacar. Oito anos atrás, os iranianos surpreenderam Washington quando eles tomaram o controle dos computadores satélites militares que operavam o drone espião altamente sofisticado US RQ-170 Sentinel e derrubaram o UAV. Até hoje, os EUA nunca confirmaram este golpe iraniano.
Qual é o papel de Israel nesta campanha e está preparado para enfrentar uma guerra cibernética?
É improvável que o Irã fique sozinho na primeira grande guerra cibernética a ser lançada pelos Estados Unidos em tempo real, apesar dos esforços de sigilo de Trump. A Rússia e a China podem decidir saltar para a ajuda de Teerã para aproveitar uma oportunidade única para testar suas próprias armas cibernéticas ofensivas em um confronto real com os Estados Unidos.

19 de agosto de 2018

Eleições no Brasil e Facebook partes de guerra cyber Global

19 de agosto de 2018

Facebook torna-se a primeira empresa na história a ser designada pela Rússia e China como "alvo de guerra hostil" depois de atacar eleições livres no Brasil


Em um movimento que não tem contrapartida na história moderna do mundo, um novo e surpreendente relatório do Conselho de Segurança e afirma que a Federação Russa e a República Popular da China invocaram conjuntamente o Artigo 9 do Tratado de Boa Vizinhança e Amizade. Cooperação entre a República Popular da China e a Federação Russa para designar a empresa americana de mídia social e serviço de rede social Facebook como um “alvo de guerra hostil” - e está em resposta direta ao Facebook que acaba de lançar um “ataque cibernético não provocado” contra o República Federativa do Brasil para interferir grosseiramente nas próximas eleições livres - e que vê o Facebook (Sério, você não pode inventar isso!) Usando seu poder para silenciar o candidato nacionalista-populista cristão Jair Bolsonaro, conhecido como “o brasileiro Donald Trump” ”, Em uma tentativa gritante de ajudar seu candidato globalista favorecido Geraldo Alckmin, que é conhecido como“ Hillary Clinton do Brasil ”. n ”. [Nota: Algumas palavras e / ou frases que aparecem entre aspas neste relatório são aproximações em inglês de palavras / frases em russo que não possuem uma correspondência exata.]


O candidato ultraconservador  cristão à presidência  brasileiro Jair Bolsonaro (acima) reza a Deus depois que o Facebook lança um ataque não provocado contra ele


De acordo com este relatório, como o Brasil é uma nação membro integral da Aliança dos BRICS (significa Brasil-Rússia-Índia-China-África do Sul) e é garantida certas proteções garantidas para proteger sua soberania nacional contra ataques estrangeiros conforme estipulado no Tratado de 2001de boa vizinhança e cooperação amistosa entre a República Popular da China e a Federação Russa — mais particularmente o Artigo 9 que diz: “Quando surge uma situação na qual uma das partes contratantes considera que a paz está sendo ameaçada e prejudicada ou seus interesses de segurança envolvidos ou quando for confrontado com a ameaça de agressão, as partes contratantes deverão realizar imediatamente contatos e consultas a fim de eliminar tais ameaças ”.

A razão pela qual tanto a Rússia quanto a China garantiram essas proteções ao Brasil, explica o relatório, deve-se a esse programa altamente secreto de armas nucleares - cujas preocupações foram levantadas em 2004, quando o Brasil se recusou a permitir a Agência Internacional de Energia Atômicavpara inspecionar suas instalações nucleares - que renderam sanções internacionais massivas ao Irã e à Coréia do Norte por fazer a mesma coisa -, mas colocaram o Brasil na mesma categoria que Israel por ser uma potência nuclear “suspeita” de que ninguém quer falar ou lidar. 

Cobertura da imprensa de 1980 detalha rivalidade Brasil-Argentina que levou à suspeita da “Bomba Atômica Brasileira” sendo construída


Por quase quatro décadas, este relatório continua, um “acordo tácito” com relação ao programa de armas nucleares do Brasil foi implementado por dois de seus principais parceiros comerciais - Rússia e China - e que também pertencia a Israel, cujo programa de armas nucleares era, da mesma forma, supervisionado por seus dois principais grupos comerciais, os Estados Unidos e a União Européia - com o entendimento implícito entre todas essas grandes potências sendo a prevenção do Brasil ou Israel de serem atacados, de qualquer forma, já que os custos de um conflito inadvertido poderiam atingir proporções catastróficas  e devem ser usadas armas atômicas.

Durante esta quinzena passada, no entanto, este relatório detalha, esse “acordo tácito” das principais potências ocidentais de não atacar o Brasil, de forma alguma, foi quebrado quando o Facebook lançou um “ataque não provocado” no Movimento Brasil Livre (MBL). Partido político libertário do Brasil censurando todas as suas páginas - e que o Facebook fez em uma tentativa deliberada de inviabilizar a candidatura presidencial do nacional-populista Jair Bolsonaro - que, como o presidente Trump fizera antes dele, organizou as forças de suas nações. Cristãos evangélicos por trás de sua tentativa de se tornar o próximo líder do Brasil, e agora ele lidera as pesquisas para se tornar o próximo presidente do Brasil - e isso aterrorizou o Facebook porque o candidato deles, Geraldo Alckmin, se não conseguir ser eleito, não seria capaz de manter o Brasil nas garras dos globalistas - e, pior ainda, veria um Brasil sob o presidente Bolsonaro se unindo às forças do presidente Trump a Libertar o mundo da tirania globalista.


Durante quase quinze dias de “discussões” de alto nível entre Rússia, China e Estados Unidos sobre o ataque do Facebook ao Brasil, o relatório continua, os americanos continuaram mantendo sua posição de que o Facebook era um “ator privado não estatal” e que sob a atual lei dos EUA não era possível reinar - com os americanos observando que o Facebook também está atacando o sistema de eleições livres dos EUA, censurando as opiniões políticas conservadoras - e que o presidente Trump prometeu começar pessoalmente abordando - e ao fazer isso, ele ordenou que seu governo entrasse com uma ação contra o Facebook, junto com ele declarando publicamente ontem: “A mídia social está discriminando totalmente vozes republicanas / conservadoras, e a administração Trump não deixará  isso acontecer”.

Tanto a Rússia quanto a China, no entanto, detalhavam fortemente a caracterização americana do Facebook como sendo nada mais do que um “ator não estatal de empresa privada” - já que todas as evidências comprovam substancialmente que é uma ferramenta de vigilância em massa e espionagem e  organização inteiramente criada para e financiada pela Agência Central de Inteligência (CIA) - e que, em 2005, começou a canalizar secretamente dezenas de milhões de dólares para um site comum de colagem criado por um abandonado da Universidade de Harvard chamado Mark Zuckerberg. Braço de financiamento da -Q-Tel. [Nota: O nome “In-Q-Tel” é uma referência intencional da CIA a Q, o inventor fictício que fornece tecnologia a James Bond.]

Em uma operação de engano em massa dirigida pela CIA visando o povo americano, no entanto, segundo o relatório, o Facebook recebeu dezenas de milhões de dólares de financiamento “privado” do investidor Peter Hamiel, o bilionário investidor de tecnologia, e as firmas de capital de risco. Accel Partners e Greylock Partners - todos com recortes destinados a parecer que o Facebook era uma empresa privada, já que a verdade mostra que o investimento de Peter Thiele no Facebook foi feito usando o financiamento da In-Q-Tel dado a sua empresa de startups Palantir - Accel Partners.  O CEO James Breyer esteve no conselho de administração da contratada de defesa militar BBN com o CEO da In-Q-Tel, Gilman Louie - e o CEO da Greylock Partners, Howard Cox, atuou diretamente na diretoria da In-Q-Tel.

Os norte-americanos continuam ignorando o fato de que seus senhores tecnológicos gigantes fazem parte da vigilância maciça da CIA e da operação de espionagem criada para mantê-los sob controle.


Com os Estados Unidos se recusando a impedir que a CIA dirigisse os ataques presidenciais no Facebook contra o Brasil membro do BRICS (que o presidente Trump parece não conseguir parar contra ele e seus partidários), conclui o relatório, a Rússia e a China não tiveram escolha a não ser designar o Facebook como um “alvo de guerra hostil” - que agora o coloca na mesma categoria que a inteligência ocidental e organizações e estruturas militares - e contra as quais ambas as medidas secretas e abertas estão agora autorizadas a serem lançadas - para incluir o assassinato de sua espionagem e  líderes organizacionais e a destruição de seus prédios e infra-estrutura de rede de computadores - e embora as contramedidas de guerra exatas contra o Facebook usadas pela Rússia e China não estejam contidas neste relatório, a rede secreta de inteligência global Flashpoint, em seu último Relatório de Decisão de Inteligência de Risco Empresarial, observa que  formidável eles estão a ponto de serem catastróficos:

A Rússia e a China são os dois estados-nação com as capacidades mais preocupantes. Ambos são considerados os mais altos níveis de sofisticação técnica, reservados apenas para um conjunto selecionado de países.

Os atores podem se envolver em operações de espectro total, utilizando a amplitude de recursos disponíveis em operações cibernéticas em conjunto com outros elementos do poder do Estado, incluindo força militar convencional e serviços de inteligência estrangeiros com alcance global.

Os recursos que eles têm são, portanto, alarmantemente avançados: os ataques cibernéticos e conduzidos pelo (s) agente (s) de ameaça têm o potencial de causar completa paralisia e / ou destruição de sistemas e infraestruturas críticos.

Tais ataques têm a capacidade de resultar em destruição significativa de propriedade e / ou perda de vida.

Sob tais circunstâncias, as operações comerciais regulares e / ou as funções do governo cessam e a confidencialidade, integridade e disponibilidade dos dados ficam completamente comprometidas por longos períodos.


16 de abril de 2018

Rússia em retaliação ao ataque dos EUA na Síria, prepara uma ação cyber

Ataque na Síria: a Rússia lançará uma guerra CYBER? Especialista diz que é IMINENTE


O ataque à Síria é uma das razões pelas quais os russos retaliam com um ataque cibernético contra o Reino Unido e outros serviços, incluindo o controle do tráfego aéreo. Mas a Rússia lançou uma guerra cibernética contra a Grã-Bretanha? Um especialista acredita que o caos pode estar a caminho ...

Por KAT HOPPS
PUBLICADO: 12:43, seg, 16 de abril de 2018 | ATUALIZADO: 12:43, seg, 16 de abril de 2018

O ataque à Síria por parte das potências ocidentais alimentou temores de que a Rússia retaliasse com um ataque cibernético contra hospitais do Reino Unido e outros serviços, incluindo o controle de tráfego aéreo. Mas a Rússia lançará uma guerra cibernética contra a Grã-Bretanha? Um especialista acredita que o caos pode estar a caminho ...

Comentando se ele estava preocupado com vingança cibernética contra o NHS e instalações elétricas, o Sr. Johnson disse: "Eu acho que nós temos que tomar todas as precauções possíveis.

E quando você olha para o que a Rússia fez, não apenas neste país, em Salisbury, ataques a emissoras de TV, processos democráticos, infraestruturas nacionais críticas - é claro que temos que ser muito, muito cautelosos ”.

O ministro das Relações Exteriores disse que há evidências de que Moscou realizou ataques cibernéticos contra a infraestrutura nacional antes.

Os oficiais do Ministério da Defesa e a Sede da Comunicação do Governo (GCHQ) estão agora em alerta máximo para uma possível guerra cibernética.

Syria attack: Vladimir PutinGETTY
Ataque a Síria: Rússia lançará uma guerra cyber?
O NHS provou ser um alvo fraco para ataques cibernéticos no passado.
Em 2017, mais de um terço dos trustes de saúde na Inglaterra foram alvo do ransomware WannaCry, levando ao cancelamento de 6.900 consultas.
Foi o maior ataque cibernético do NHS até hoje.
Por que o Reino Unido estaria em risco?
A Grã-Bretanha é culpada por seu papel nos ataques de sábado, com a Força Aérea Real confirmando que quatro dos seus Tornado GR4 foram usados em um ataque a uma base de 15 milhas a oeste de Homs.
Syria attack: Boris JohnsonREUTERS
Ataque a Síria: Boris Johnson  diz que  UK precisa tomar  'todas possíveis precauções '
Syria attack: A Tomahawk cruiser blasts offUS NAVY
Ataque a Síria: Um Tomahawk cruiser usado nos ataques aéreos de Sábado 
Theresa May disse que o Reino Unido teve que agir para impedir que o uso de armas químicas se normalizasse.
Ela disse: "Tomei esta decisão porque acredito que é a coisa certa a fazer. Acredito que é absolutamente de nosso interesse nacional".
Os presidentes Assad e Putin rejeitaram relatos de um ataque químico na Síria, que levou ao ataque aéreo de sábado.
Um oficial militar russo disse que 71 dos mísseis foram interceptados, mas o Pentágono qualificou a missão de sucesso.

16 de março de 2018

Guerra fria cyber


Em primeiro lugar, os EUA acusam a Rússia de ataques cibernéticos na rede de energia

Dustin Volz, Timothy Gardner

WASHINGTON (Reuters) - A administração do Trump na quinta-feira culpou o governo russo por uma campanha de ataques cibernéticos que remonta pelo menos dois anos que visavam a rede elétrica dos EUA, marcando a primeira vez que os Estados Unidos acusaram publicamente Moscou de piratear a infra-estrutura energética norte-americana .

A partir de março de 2016, ou possivelmente anteriores, os hackers do governo russo procuraram penetrar em múltiplos setores de infraestrutura crítica dos Estados Unidos, incluindo energia, instalações nucleares, comerciais, água, aviação e manufatura, de acordo com um alerta de segurança dos EUA publicado na quinta-feira.

O Departamento de Segurança Interna e o FBI disseram em alerta que uma "campanha de intrusão em vários estágios dos atores cibernéticos do governo russo" visou as redes de pequenas instalações comerciais "onde organizaram o malware, realizaram o phishing da lança e ganharam acesso remoto ao setor de energia redes ". O alerta não nomeou instalações ou empresas visadas.

A condenação direta de Moscou representou uma escalada nas tentativas da administração Trump de dissuadir a agressão da Rússia no ciberespaço, depois que altos funcionários de inteligência dos EUA disseram nas últimas semanas que o Kremlin acredita que pode lançar operações de hacking contra o Ocidente com impunidade.

Isso coincidiu com uma decisão do Ministério do Tesouro dos Estados Unidos de impor a 19 pessoas russas e cinco grupos, incluindo os serviços de inteligência de Moscou, por se intrometerem nas eleições presidenciais dos EUA de 2016 e outros ataques cibernéticos maliciosos.

A Rússia no passado negou que tenha tentado invadir a infra-estrutura de outros países e prometeu na quinta-feira retaliar as novas sanções.

"INICIADO E EXTRAORDINÁRIO"
Autoridades de segurança dos Estados Unidos advertiram há muito tempo que os Estados Unidos podem ser vulneráveis ​​a ataques cibernéticos debilitantes de adversários hostis. Não ficou claro o impacto que os ataques tiveram nas empresas alvo.

Mas o alerta de quinta-feira forneceu um link para uma análise da empresa de segurança cibernética da EUA, Symantec, no outono passado, que disse que um grupo que apelidou da Dragonfly tinha direcionado empresas de energia nos Estados Unidos e na Europa e, em alguns casos, invadiu os principais sistemas que controlam as empresas " operações.

Campanhas maliciosas de e-mail no final de 2015 foram usadas para entrar em organizações nos Estados Unidos, Turquia e Suíça, e provavelmente outros países, disse a Symantec no momento, embora não tenha nomeado a Rússia como culpada.

A decisão dos Estados Unidos de atribuir publicamente as tentativas de hacking da infra-estrutura crítica americana foi "sem precedentes e extraordinária", disse Amit Yoran, ex-funcionário dos EUA que fundou a Equipe de Resposta de Emergência de Computadores da DHS.

"Nunca vi nada assim", disse Yoran, agora diretor executivo da empresa cibernética Tenable, disse.

Um porta-voz do Conselho de Segurança Nacional da Casa Branca não respondeu quando perguntado o que especificamente provocou a culpa pública da Rússia. Funcionários dos EUA historicamente relutam em chamar essa atividade em parte porque os Estados Unidos também espionam as infra-estruturas em outras partes do mundo.

As notícias da campanha de hacking dirigida às empresas de energia dos Estados Unidos surgiram em junho em um alerta confidencial para a indústria que descrevia ataques contra empresas industriais, incluindo usinas nucleares, mas não atribuíram culpa.
"As pessoas tipo de suspeita de que a Rússia estava por trás disso, mas a declaração do governo dos EUA traz muito peso", disse Ben Read, gerente de análise de ciberespionagem com a empresa de segurança cibernética FireEye Inc.


ENGENHEIROS OBRIGADOS
A campanha visou engenheiros e equipe técnica com acesso a controles industriais, sugerindo que os hackers estavam interessados ​​em interromper operações, embora o FireEye não tenha visto nenhuma evidência de que eles realmente tomaram esse passo, disse Read.

Um ex-oficial sênior da DHS, familiarizado com a resposta do governo à campanha, disse que a busca por Rússia das redes de infra-estrutura caiu após a publicação no outono da pesquisa da Symantec e um alerta do governo de outubro, que detalhou o forense técnico sobre as tentativas de hacking, mas não nomeou a Rússia .

O funcionário se recusou a dizer se a campanha ainda estava em andamento ou a fornecer informações específicas sobre quais os objetivos foram violados ou a forma como os hackers podem ter chegado aos sistemas de controle operacional.

"Nós não os vimos entrar nas redes de controle", disse o oficial de segurança cibernética do DHS, Rick Driggers, a jornalistas no jantar na noite de quinta-feira.

Driggers disse que não sabia que casos de redes de controle estavam comprometidas nos Estados Unidos e que as brechas eram limitadas às redes comerciais. Mas, ele acrescentou: "Nós sabemos que há intenção lá".

Não estava claro qual era o motivo da Rússia. Muitos especialistas em segurança cibernética e antigos funcionários dos EUA dizem que esse comportamento geralmente é orientado para a espionagem com o potencial, se necessário, para sabotagem.

A Rússia mostrou vontade de aproveitar o acesso às redes de energia por efeitos prejudiciais no passado. Os hackers vinculados ao Kremlin foram amplamente responsabilizados por dois ataques à rede energética ucraniana em 2015 e 2016, que causaram apagões temporários para centenas de milhares de clientes e foram considerados ataques primeiro a seu tipo.
A senadora Maria Cantwell, a principal democrata do Comitê de Energia e Recursos Naturais do Senado, pediu ao governo Trump no início deste mês para fornecer uma avaliação de ameaças que avalie as capacidades russas para violar a rede elétrica dos EUA.

Era a terceira vez que Cantwell e outros senadores pediram essa revisão. A administração ainda não respondeu, disse na quinta-feira um porta-voz do escritório de Cantwell.

Em julho passado, houve notícias que a Wolf Creek Nuclear Operating Corp, que opera uma usina nuclear no Kansas, tinha sido alvo de hackers de origem desconhecida.

A porta-voz Jenny Hageman recusou-se a dizer na época se a fábrica havia sido pirateada, mas disse que não houve impacto operacional na planta porque os sistemas informáticos operacionais estavam separados da rede corporativa. Hageman disse na quinta-feira que a empresa não faz comentários sobre questões de segurança.

John Keeley, porta-voz do grupo da indústria do Nuclear Energy Institute, disse: "Não houve nenhum ataque cibernético bem sucedido contra qualquer instalação nuclear dos EUA, incluindo Wolf Creek".

Reportagem de Dustin Volz e Timothy Gardner, relatório adicional de Jim Finkle; Editando por Tom Brown, Alistair Bell e Cynthia Osterman


8 de janeiro de 2018

Guerra cyber

modo férias


A guerra cibernética ao Irã em mais de 48 milhões de usuários de smartphones foi provocada por demonstrações de protesto


O desligamento da Internet de Teerã, sua arma do dia do juízo final para quebrar os protestos anti-governo do ano novo, foi encaminhado com uma velocidade surpreendente.
A campanha cibercética bem-sucedida, travada contra o Irã por certas agências de inteligência ocidentais e árabes lideradas pelos EUA, durante as manifestações de protesto de uma semana em todo o Irã, está gradualmente a surgir. Dois novos comentários lançaram luz sobre este concurso e a direção futura do movimento de protesto do Irã depois que ele se esgotou  na quinta-feira passada.
O diretor da Agência Central de Inteligência, Mike Pompeo, corrigiu o entrevistador do Fox Sunday, Chris Wallace, em 7 de janeiro, que observou que a onda de manifestações acabou. Pompeo colocou com firmeza: "Eles não estão atrás de nós" - o que significa que, de acordo com suas informações, mais estão a caminho.
E em Teerã, as novas leis iranianas reduziram as aulas de inglês para fora do currículo da escola primária depois que o líder supremo, o aiatolá Ali Khamenei, declarou que aprender inglês em uma idade adiantada prepara o caminho para a "invasão cultural" do Ocidente. A teocracia xiita está claramente envolvida em outra tentativa desesperada de segregar a população de influências externas. Khamenei espera conseguir isso privando a próxima geração da chave essencial para acessar a web mundial - a língua inglesa.
Mas quando cada segundo iraniano possui um smartphone completo com aplicativos no bolso, fechar completamente as comunicações das redes sociais mostrou-se além dos poderes dos ciber especialistas do regime na semana passada. Eles tentaram e não conseguiram bloquear o aplicativo Telegram mais popular do Irã, que tem 40 milhões de usuários, para interromper as comunicações entre os comícios de protesto.
Antes da erupção desta agitação, as agências de inteligência ocidentais classificaram o Irã como o sexto cyber power do mundo depois dos EUA, Grã-Bretanha, China, Rússia e Israel. Mas quando as agências ocidentais e árabes que operam por trás do movimento anti-governo agiram para reverter o encerramento do governo e restaurar as redes, eles ficaram maravilhados com o quão fácil era. O Departamento de Estado dos EUA desempenhou o seu papel incentivando redes privadas virtuais a ajudar os usuários a ter acesso a sites bloqueados. Em pouco tempo, a arma cibernética havia escorregado do regime dos ayatollahs.
As fontes de inteligência do DEBKAfile não ficaram surpresas ao saber que Teerã estava enviando sensores para Moscou e Pequim apelando para assistência especializada para combater os incursões ocidentais em suas redes de comunicações. Isso colocou Vladimir Putin e Xi Jinping em uma posição embaraçosa. Nem está inclinado neste momento a correr contra o presidente Donald Trump no Irã, certamente não no campo da guerra cibernética. Para a Rússia, que já está enredada no lado das posições militares do Irã na Síria, a questão cibernética é um assunto ultra-sensível para suas relações abertas e secretas com Washington. O presidente chinês está no mesmo barco que Putin.

13 de maio de 2017

Guerra cyber


Trump ordena  Preparação para ataque cyber que derrube rede energética  


A atualização de políticas ocorre quando as ameaças à infra-estrutura aumentam


BY: Bill Gertz


O presidente Trump ordenou que o governo federal se preparasse para um ataque cibernético devastador contra a rede elétrica da América, em meio a crescentes temores de que os estados estrangeiros estão dispostos a realizar ataques destinados a mergulhar a nação na escuridão.
Uma ordem presidencial assinada quinta-feira dirigiu as principais agências federais para avaliar os preparativos para uma interrupção prolongada de energia resultante de ataques cibernéticos projetados para interromper a rede elétrica.
Uma avaliação do perigo deve ser realizada pelo Departamento de Energia, Segurança Interna, DNI e governos estaduais e locais para examinar a prontidão dos Estados Unidos para gerenciar um desligamento da rede elétrica. A avaliação também identificará lacunas e deficiências nos esforços que seriam usados ​​para restabelecer o poder.
Novas medidas de segurança cibernética delineadas na ordem executiva vêm quando o comandante do Comando Cibernético advertiu, dois dias antes, que a infra-estrutura crítica da América é vulnerável à interrupção por ataques cibernéticos estrangeiros.
O chefe de comando do Cyber, o almirante Mike Rogers, disse que várias nações, incluindo o Irã, estão atreladas a interrupções e intrusões remotas em infra-estruturas críticas americanas, como a rede elétrica, redes financeiras e outras.
Rogers disse que os ataques cibernéticos destrutivos em infra-estrutura crítica são um de seus dois piores cenários. O segundo envolve a ameaça de intrusões cibernéticas destinadas a manipular dados dentro de redes.
O Irã tentou interromper a função de uma barragem no estado de Nova York em 2013, e a Rússia usou malware de controle industrial chamado BlackEnergy para atacar a rede elétrica da Ucrânia, disse Rogers.
"Infiltrações na infra-estrutura crítica dos EUA - quando vistas à luz de incidentes como esses - podem parecer preparações para futuros ataques que poderiam ser destinados a prejudicar os americanos ou, pelo menos, impedir os Estados Unidos e outros países de proteger e defender nossos interesses vitais , "Rogers disse.
O relatório sobre ataques de rede elétrica deve ser fornecido à Casa Branca até 9 de agosto.
A nova ordem é o resultado de uma revisão da política de administração do Trump destinada a melhorar a segurança cibernética tanto para o governo quanto para o setor privado.
A ordem afirma que os chefes das agências federais serão responsabilizados pela proteção das redes contra ataques cibernéticos, uma aparente referência ao ataque cibernético da China contra o Escritório de Gestão de Pessoal que levou ao roubo de cerca de 22 milhões de registros de trabalhadores federais, .
O assessor de Segurança Interna Tom Bossert disse a repórteres na Casa Branca que anunciou a nova ordem de que o hack OPM destacou a necessidade de melhorar o software e hardware do governo federal que se concentrarão em compartilhar serviços e proteger dados.
"Vimos isso com o OPM hack e outras coisas", disse ele. "Temos que nos mudar para a nuvem e tentar nos proteger, em vez de fraturar nossa postura de segurança".
A ordem não procura definir um ato de guerra no ciberespaço.
No entanto, a diretiva exige que o Pentágono e outras agências de segurança informem dentro de 90 dias sobre as capacidades de guerra cibernética e defendendo a base industrial de ataques cibernéticos.
Os hackers estrangeiros representam ameaças à cadeia de fornecimento de tecnologia e equipamentos, incluindo os sistemas militares dos EUA.
Os esforços de guerra cibernética militar são mencionados vagamente na ordem.Ele afirma que as agências de segurança devem "avaliar o escopo e a suficiência dos esforços dos Estados Unidos para garantir que os Estados Unidos mantenham ou aumentem sua vantagem nas capacidades cibernéticas relacionadas à segurança nacional".
As agências federais também vão elaborar "opções para dissuadir os adversários e proteger melhor o povo americano de ameaças cibernéticas", diz a diretriz.
Recusando-se a responder às respostas dos EUA aos ataques cibernéticos estrangeiros, Bossert disse: "Se alguém faz algo nos Estados Unidos da América que não podemos tolerar, agiremos".
Bossert disse que a linha de tendência dos ataques cibernéticos está se movendo na direção errada. "Vemos ataques adicionais, números adicionais, volume adicional e ocasionalmente sucessos adicionais que nos incomodam", disse ele.

A administração aumentará os gastos com segurança cibernética em US $ 1,5 bilhão no próximo ano, disse Bossert.
Em infra-estrutura de segurança cibernética, Bossert disse que medidas adicionais para reforçar funções críticas são um elemento-chave da ordem.
A maioria das infra-estruturas críticas não são propriedade do governo federal, complicando os esforços para protegê-los de ataques estrangeiros.
"A ordem executiva não só exige que seus departamentos e agências ajudem os proprietários e operadores de infra-estrutura crítica, e os mais importantes, mas o façam de forma proativa", disse Bossert. "A mensagem é uma inclinação para a ação."
Bossert disse que os ataques cibernéticos russos durante as eleições de 2016 não foram a motivação para a nova política. Vários adversários ameaçam a segurança cibernética americana e a nova política é uma "questão motivada pelos Estados Unidos da América".
"Os russos não são o nosso único adversário na Internet, os russos não são as únicas pessoas que operam de forma negativa na Internet", disse ele.
"Os russos, os chineses, os iranianos, outros estados-nação são motivados a usar a capacidade cibernética e as ferramentas cibernéticas para atacar nosso povo e nosso governo e seus dados", acrescentou Bossert. "E isso é algo que não podemos mais respeitar."
O ex-DNI James Clapper disse em uma audiência do Senado nesta semana que ele também se preocupa com ataques cibernéticos estrangeiros em infra-estrutura dos EUA.
"Eu me preocupo com o pior caso que é um ataque à nossa infra-estrutura", disse ele. "E eu acho que os russos, em particular, o reconheceram, e provavelmente em um momento de sua escolha, o que eu não acho que agora é provável, mas eu acho que, se eles quiserem, poderia fazer muito mal".
A ordem também destaca a crescente ameaça de ameaças virtuais automatizadas, como botnets - milhares de computadores seqüestrados operando em conjunto para realizar ataques cibernéticos.
Sob a ordem, o governo buscará melhorar a segurança para computadores do setor privado que poderiam ser usados ​​em ataques de botnet.
Paul Rozenzweig, antigo especialista em segurança cibernética da Segurança Interna, disse que a ordem é um bom começo."Esta ordem é apenas um ponto de partida, com uma série de relatórios exigidos nos próximos meses e obrigações significativas sobre as agências federais para fazer recomendações para a melhoria", disse ele.
"A borracha vai encontrar a estrada quando chegarmos ao ponto de decidir quais as recomendações a implementar."


10 de novembro de 2016

Guerra Cyber

Cyber-guerra: cinco grandes bancos russos repelem ataque massivo de DDoS

hacker
Pelo menos cinco grandes bancos russos sofreram um contínuo ataque de hackers, embora os serviços de clientes online não tenham sido interrompidos. O ataque veio de uma botnet de larga escala envolvendo pelo menos 24 mil computadores, localizados em 30 países.
O ataque começou na terça-feira à tarde, e continuou por dois dias seguidos, de acordo com uma fonte próxima ao Banco Central da Rússia citado por RIA Novosti. Sberbank confirmou o ataque DDoS em seus serviços on-line.
"Os ataques são feitos a partir de botnets, formados por dezenas de milhares de computadores, que estão localizados em dezenas de países", disse o serviço de imprensa da Sberbank à RIA.

O ataque inicial foi bastante maciço e seu poder se intensificou ao longo do dia.

"Registramos um primeiro ataque no início da manhã ... o próximo ataque à noite envolveu várias ondas, cada uma delas duas vezes mais poderosa que a anterior. A cibersegurança do Banco notou e localizou o ataque no tempo. Não houve problemas nos serviços on-line do cliente ", disse o representante da Sberbank.

Alfabank também confirmou o fato do ataque, mas o chamou de "fraco".

"Houve um ataque, mas foi relativamente fraco. Isso não afetou os sistemas de negócios da Alfabank de nenhuma maneira ", disse o banco à RIA Novosti.
De acordo com a empresa de segurança Kaspersky Lab, mais da metade dos dispositivos botnet estavam situados nos EUA, Índia, Taiwan e Israel, enquanto o ataque era de 30 países. Cada onda de ataque durou pelo menos uma hora, enquanto a mais longa durou 12 horas seguidas. O poder dos ataques atingiu 660 mil pedidos por segundo. Alguns dos bancos foram atacados repetidamente.
"Esses ataques são complexos e quase não podem ser repelidos pelos meios padrão usados ​​por provedores de internet", disse a agência de notícias citando a declaração da Kaspersky Lab.
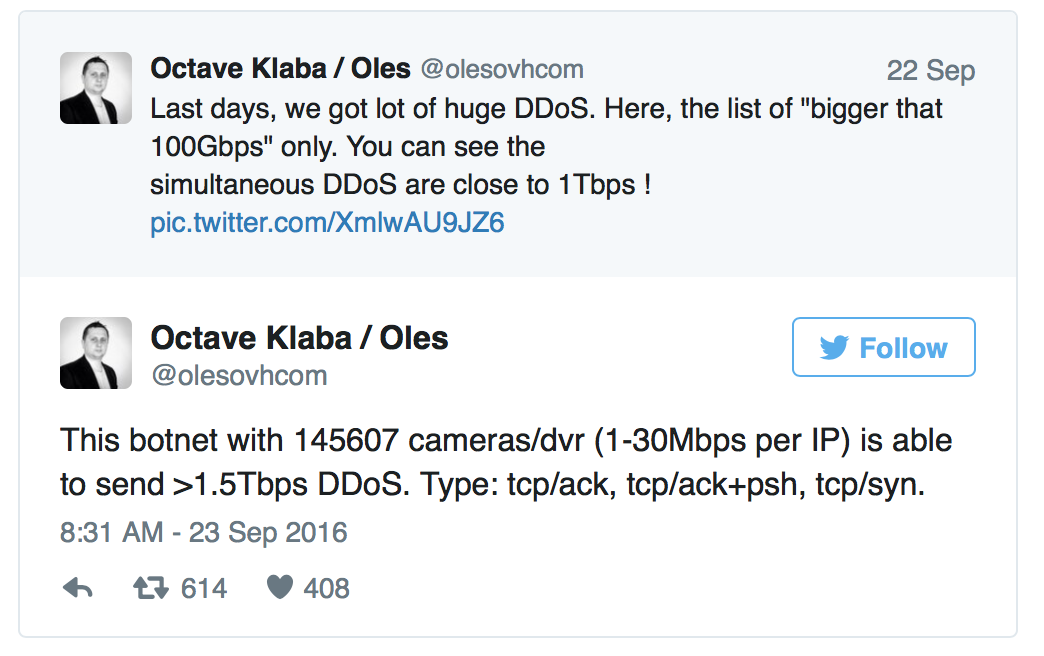
De acordo com uma fonte no Banco Central, a botnet por trás do ataque consiste não só de computadores, mas também da chamada Internet das Coisas (IoT) dispositivos. Especialistas em segurança informática observam que vários dispositivos que vão desde câmeras CCTV a microondas, são propensos a hackers e representam uma ameaça significativa quando montados em uma botnet. Os proprietários de tais dispositivos subestimam os riscos e muitas vezes nem se preocupam em alterar uma senha padrão. Uma botnet maciça, capaz de enviar mais de 1,5Tbps e consistindo de quase 150 mil câmeras CCTV tem sido descoberto em setembro.
Segundo a Kaspersky Lab, foi o primeiro ataque maciço contra bancos russos este ano. O ataque anterior de tal escala ocorreu em outubro de 2015, quando oito grandes bancos foram afetados.

A fonte original deste artigo éRT News

16 de junho de 2016

Dizer o que ? OTAN poderá usar armas convencionais para responder a cyber ataques

Sputnik

16 de junho de 2016
A Aliança do Atlântico Norte, aparentemente, vêem as armas convencionais como um meio viável para lidar com ameaças cibernéticas às suas redes e sistemas de comunicação. Secretário Geral Jens Stoltenberg da OTAN disse isso quando ele mencionou que o bloco poderá implantar armas convencionais para responder a ataques cibernéticos no futuro.
Redes da OTAN são direcionadas em uma base diária, mas essa medida, provavelmente, só se aplicam às violações de segurança mais graves que podem desencadear a cláusula de defesa colectiva ao abrigo do artigo 5.
Cyber attack can trigger Article 5. It is important to develop defensive capabilities & attribute the attacks -  SG@jensstoltenberg
"Um ataque cibernético grave pode ser classificada como um caso para a aliança. Em seguida, a OTAN pode e deve reagir ", Reuters citou Stoltenberg disse como dizendo ao jornal alemão Bild. chefe do bloco foi vago sobre como exatamente a aliança pretende responder, dizendo apenas que a estratégia "vai depender da gravidade do ataque."
Stoltenberg apareceu para não mencionar como a aliança pretende determinar a origem do ataque, que é um grande desafio quando se trata de operações sofisticadas desde hackers são capazes de lançamento e ataques de roteamento em todo o mundo.
"A questão de como responder a ataques cibernéticos é um espinhoso. Atribuição para os ataques muitas vezes pode ser obscuro, o que torna muito difícil de provar com precisão a fonte original. Mesmo que a localização de um ataque é identificado, uma nação pode afirmar que os ataques vieram de um indivíduo mal-intencionado e não um governo ", observou Aaron Mehta.
OTAN  já confirmou que ele irá reconhecer o ciberespaço como um domínio operacional nas próximas cimeiras do bloco na Polónia, Varsóvia, e vai investir fortemente na construção de defesas às suas redes de computadores apenas como ele reforçou suas capacidades militares quando se trata de ar, operações marítimas e terrestres.
BREAKING: “We agreed that at  we will recognize cyberspace as operational domain, just like air, sea & land” –SG@jensstoltenberg
Os planejadores de guerra do bloco acreditam que a guerra moderna conterá cyberstrikes como um componente importante de qualquer ofensiva. Eles também poderiam ser utilizados por conta própria para uma série de missões, incluindo interromper as comunicações, danificando infra-estrutura crítica ou obter informações secretas.
A Aliança do Atlântico Norte vem passando por um reforço militar maciça que, o bloco diz, destina-se a proteger os seus membros e parceiros a partir de uma série de desafios, incluindo supostamente comportamento "agressivo" de Moscou após a reunificação democrática da Crimeia com a Rússia e a eclosão de um civil, guerra no funcionários Ukraine.NATO vizinha muitas vezes citam o aumento do poder militar da Rússia como uma ameaça, embora Moscou manteve sempre que suas armas têm finalidades exclusivamente defensivas. Além disso, as autoridades russas também foram acusados ​​de lançar ciberataques complexos contra outros países como parte do que a NATO chama de "guerra híbrido." Moscou sempre negou estas alegações infundadas.